Cybersecurity ist kein einmaliges Projekt, sondern die gemeinsame Verantwortung, Risiken früh zu erkennen und Sicherheit jeden Tag zu leben.
GAP Analysen
Gap-Analyse & Compliance: Regulatorischer Überblick & Normenabgleich für Deutschland, Europa und die Welt
In einer global vernetzten Wirtschaft stehen Unternehmen vor einem komplexen Geflecht aus internationalen Normen, nationalen Gesetzen und branchenspezifischen Vorschriften.
Wer international agiert – insbesondere an den Schnittstellen zwischen Deutschland, Europa und wachstumsstarken Regionen wie dem Nahen Osten (Middle East) –, muss regulatorische Vorgaben und anerkannte Standards präzise kennen, um Compliance-Risiken zu vermeiden und Vertrauen zu schaffen.
Mit unseren fundierten Gap-Analysen ermitteln wir exakt, wo Ihr Unternehmen steht, gleichen Ihre bestehenden Prozesse mit wichtigen Normen und Gesetzen ab und entwickeln einen passgenauen Fahrplan zur vollständigen Konformität.
Unsere Schwerpunkte im Bereich Gap-Analyse & Compliance
- Normenbasierter Abgleich (ISO & Co.): Systematische Überprüfung Ihres Sicherheitsniveaus anhand etablierter Standards – primär ausgerichtet an ISO/IEC 27001 (Informationssicherheit), ergänzt um weitere Rahmenwerke wie BSI IT-Grundschutz, NIST CSF 2.0 oder TISAX®.
- Nationale Anforderungen (Deutschland): Abgleich Ihrer Sicherheitsstrukturen mit strengen lokalen Vorgaben, wie dem IT-Sicherheitsgesetz (IT-SiG), dem BSI-Gesetz sowie spezifischen Branchenstandards für Kritische Infrastrukturen (KRITIS).
- Europäische Vorgaben (EU): Prüfung der Konformität mit zentralen EU-Regularien, wie der NIS-2-Richtlinie (Netz- und Informationssicherheit) und dem EU AI Act für den verantwortungsvollen Umgang mit Künstlicher Intelligenz.
- Internationale Anforderungen & Middle East: Analyse globaler Standards und regionaler Bestimmungen – mit besonderem Fokus auf die dynamischen regulatorischen Rahmenbedingungen im Nahen Osten (wie die Vorgaben der saudi-arabischen NCA oder der UAE Cybersecurity Council) –, um reibungslose grenzüberschreitende Geschäfte zu ermöglichen.
- Maßgeschneiderter Maßnahmenkatalog: Erstellung einer priorisierten Roadmap, die Ihnen genau zeigt, welche Lücken (Gaps) bezüglich Normen und Gesetzen geschlossen werden müssen, um rechtliche und operative Risiken zu minimieren.
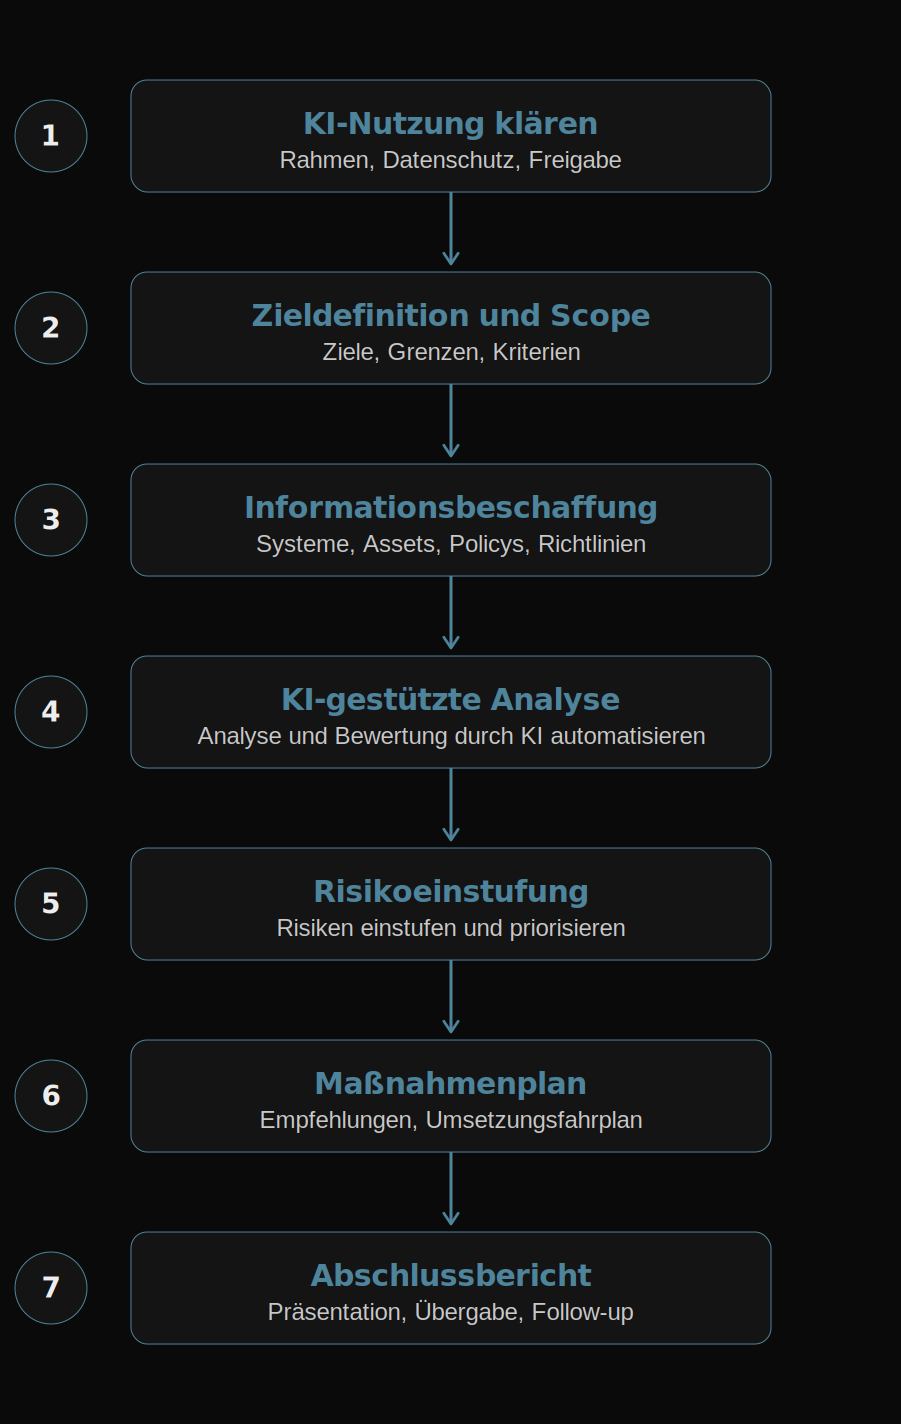
Durch die konsequente Verbindung bewährter internationaler Standards mit intelligenten Automatisierungs- und Analysemethoden heben wir unsere Gap-Analysen auf ein neues Niveau. Wir setzen Künstliche Intelligenz ausschließlich transparent und eng mit Ihnen abgestimmt ein: Jede Einbindung erfolgt nach vorheriger Absprache, sodass Ihre individuellen Anforderungen und strengsten Datenschutzvorgaben stets im Mittelpunkt stehen.
Cyberangriffe entwickeln sich ständig weiter – und mit ihnen die Anforderungen an Unternehmen. Wir unterstützen Sie dabei, Risiken zu verstehen, Sicherheitsmaßnahmen gezielt zu priorisieren und Cybersecurity nachhaltig in Ihrer Organisation zu verankern. Zusätzlich dazu identifizieren wir mit Ihnen zusammen ihre vertraglichen und gesetzlichen Anforderungen.
Von der Analyse Ihrer Sicherheitslage bis zur Umsetzung konkreter Maßnahmen entwickeln wir gemeinsam mit Ihnen einen Ansatz, der zu Ihren Geschäftsprozessen und Rahmenbedingungen passt. Dabei verbinden wir technische, organisatorische und menschliche Aspekte der Informationssicherheit.
Unsere Beratung unterstützt Sie unter anderem bei:
Cybersecurity Management Systeme
Informationssicherheit ist längst keine reine IT-Frage mehr, sondern eine unternehmerische Führungsaufgabe.
Ein strukturiertes Cybersecurity Management und der systematische Aufbau eines Information Security Management Systems (ISMS) – primär ausgerichtet an ISO/IEC 27001 – bilden das fundierte Fundament, um Ihre Geschäftswerte zu schützen, regulatorische Anforderungen zu erfüllen und das Vertrauen von Kunden und Partnern nachhaltig zu sichern.
Wir unterstützen Sie dabei, ein maßgeschneidertes Managementsystem aufzubauen, das exakt zu Ihrer Unternehmensgröße, Ihren Prozessen und Ihrer Kultur passt – pragmatisch, effizient und direkt in den Alltag integriert.
Unsere Schwerpunkte beim Aufbau Ihres Cybersecurity Managements
- Bestandsaufnahme & Gap-Analyse: Ermittlung Ihres aktuellen Sicherheitsniveaus im Abgleich mit internationalen Standards wie ISO 27001, um gezielte Handlungsfelder zu identifizieren.
- ISMS-Implementierung: Schrittweiser Aufbau von Richtlinien, Prozessen und Kontrollen zur Steuerung, Überwachung und kontinuierlichen Verbesserung Ihrer Informationssicherheit.
- Risikomanagement: Systematische Identifikation, Bewertung und Behandlung von Sicherheitsrisiken, um Ressourcen gezielt dort einzusetzen, wo sie den größten Schutz bieten.
- Audit-Vorbereitung & Begleitung: Umfassende Vorbereitung auf die Zertifizierung, Durchführung interner Audits und Begleitung durch externe Auditoren.
- Integration & Kultur: Verankerung von Sicherheitsbewusstsein im gesamten Unternehmen, damit das ISMS auf dem Papier nicht nur existiert, sondern im Alltag gelebt wird.
Zusätzlich zur ISO27001 Norm können wir noch weitere Normen abbilden.
- ISO 27001: Internationaler Standard für den Aufbau und die kontinuierliche Verbesserung eines risikobasierten Informationssicherheits-Managementsystems.
- BSI IT-Grundschutz: Methodik des BSI, mit der Organisationen ihren Schutzbedarf ermitteln und passende Sicherheitsmaßnahmen systematisch umsetzen.
- TISAX®: Prüf- und Austauschverfahren für Informationssicherheit in der Automobilindustrie, basierend auf dem VDA ISA-Anforderungskatalog.
- NIST CSF 2.0: Rahmenwerk zur Steuerung von Cybersecurity-Risiken – von Governance und Identifikation über Schutz und Erkennung bis zur Reaktion und Wiederherstellung.
- C5: Prüf- und Nachweisverfahren für Informationssicherheit bei Cloud-Diensten, basierend auf dem C5-Anforderungskatalog des BSI.
Lucillius debitis
Nulla euismod condimentum felis vitae efficitur. Sed vel dictum quam, at blandit leo.
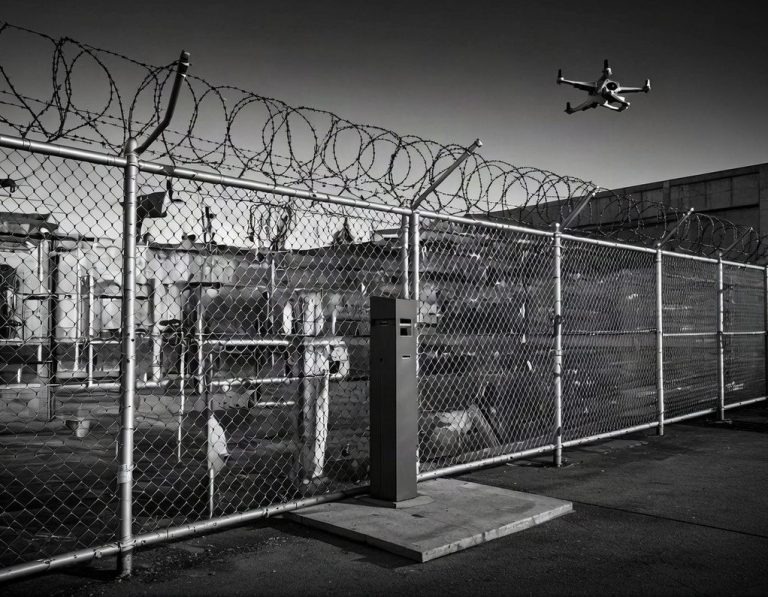
physiche Sicherheit
Während digitale Schutzmaßnahmen den Cyber-Raum absichern, bildet die physische Sicherheit das unersetzliche Fundament zum Schutz von Unternehmensgebäuden, Rechenzentren, Produktionsstätten und vor allem von Menschen. In einer zunehmend vernetzten Welt sind physische und digitale Risiken eng miteinander verknüpft – denn unbefugter Zutritt zu Serverräumen oder Industrieanlagen kann genauso verheerende Folgen haben wie ein digitaler Cyber-Angriff.
Wir unterstützen Sie dabei, ein maßgeschneidertes, ganzheitliches Konzept für die physische Sicherheit aufzubauen, das exakt zu Ihren Standorten, Prozessen und Sicherheitsanforderungen passt – durchdacht, praxisnah und nahtlos in Ihre bestehende Sicherheitsstrategie integriert.
UnUnsere Schwerpunkte im Bereich Physische Sicherheit
- Zonenkonzepte (Defense-in-Depth): Systematische Unterteilung Ihrer Liegenschaften und Gebäude in strukturierte Sicherheitszonen (vom Außenbereich über öffentliche Zonen bis hin zu Hochsicherheitsbereichen wie Serverräumen), um Zugriffe präzise zu steuern und zu kontrollieren.
- KI-gestützte Videoanalyse & Drohnenflüge: Innovative Aufnahme von Drohnenflügen und intelligente Auswertung von Videodaten zur präzisen Bestandsaufnahme sowie zur effizienten Identifizierung von Schwachstellen und ungesicherten Perimetern an großflächigen Standorten.
- Beratung zu Sicherheitsmaßnahmen: Ganzheitliche und herstellerunabhängige Begleitung bei der Auswahl und Integration physischer Schutzvorkehrungen – von Zutrittskontrollsystemen und Perimeter-Schutz bis hin zu Video- und Einbruchmeldeanlagen.
- Schutz Kritischer Assets: Entwicklung spezifischer Absicherungskonzepte für besonders schützenswerte Infrastrukturen, um Diebstahl, Sabotage und unerlaubte Einblicke effektiv vorzubeugen.
Durch die konsequente Verbindung bewährter Sicherheitsstandards mit intelligenten Planungs- und Analysetools (wie Drohnen- und Videoauswertung) heben wir unseren Beratungsansatz auf ein neues Niveau. Wir setzen Künstliche Intelligenz ausschließlich transparent und eng mit Ihnen abgestimmt ein: Jede Einbindung erfolgt nach vorheriger Absprache, sodass Ihre individuellen Vorgaben und strengsten Datenschutzanforderungen stets im Mittelpunkt stehen.
Dieser strukturierte Ansatz – getragen von unserer menschlichen Expertise als erfahrene Berater – erlaubt es uns, Ergebnisse in kürzerer Zeit und mit herausragender Qualität zu liefern. Schützen Sie Ihre Standorte, Ihre Mitarbeitenden und Ihre Sachwerte durch passgenaue Zonenkonzepte, modernste Analysen und clevere Sicherheitsmaßnahmen.
techinische IT-Security
Während organisatorische Managementsysteme und physische Schutzkonzepte den Rahmen bilden, steht bei der technischen Security die direkte Absicherung Ihrer digitalen Infrastruktur im Vordergrund. Ob Cloud-Umgebungen, komplexe Netzwerke, Webanwendungen oder Endpunkte – moderne Cyber-Angriffe zielen gezielt auf technische Schwachstellen ab.
Wir unterstützen Sie dabei, Ihre technischen Systeme tiefgehend zu überprüfen, Sicherheitslücken zu identifizieren und Ihre Architektur nachhaltig gegen Angriffe zu härten.
Unsere Schwerpunkte im Bereich Technische Security
- Penetration Testing (Pentests): Realitätsnahe Simulation von Cyber-Angriffen auf Ihre Netzwerke, Webanwendungen oder APIs, um Schwachstellen aufzudecken, bevor Angreifer sie ausnutzen können. Die Durchführung von Pentests werden nicht FRND Cyber durchgeführt, wir arbeiten hier mit etablierten Unternehmen zusammen.
- Vulnerability Management: Systematische und kontinuierliche Erkennung, Bewertung und Behebung von Sicherheitslücken in Ihrer gesamten Software- und Hardware-Landschaft.
- Architecture Review: Überprüfung Ihrer Cloud-, Netzwerk- und Systemarchitekturen auf "Security by Design"-Prinzipien und gängige Best Practices.
- Code & Configuration Audits: Manuelle und automatisierte Überprüfung von Quellcode und Systemkonfigurationen auf Fehlkonfigurationen und Sicherheitsrisiken.
Durch die konsequente Verbindung modernster technischer Prüfwerkzeuge mit fundierter menschlicher Expertise heben wir unsere Sicherheitsanalysen auf ein neues Niveau. Bei der Nutzung von KI-gestützten Analyse- und Scansystemen setzen wir auf absolute Transparenz: Jede Einbindung von Automatisierung erfolgt ausschließlich nach vorheriger Absprache mit Ihnen, sodass Ihre individuellen Sicherheitsvorgaben und strengsten Datenschutzstandards jederzeit im Mittelpunkt stehen.
Dieser strukturierte Ansatz erlaubt es uns, technische Schwachstellen schneller und in herausragender Qualität aufzudecken. Schützen Sie Ihre digitalen Assets, sichern Sie Ihre Applikationen ab und machen Sie technische Resilienz zu einem messbaren Fundament Ihres Geschäftserfolgs.
Durch den konsequenten und verantwortungsvollen Einsatz von KI analysieren wir schneller, erkennen relevante Zusammenhänge und entwickeln gemeinsam mit Ihnen fundierte, passgenaue Lösungen – effizient, transparent und mit menschlicher Expertise.
Durch die konsequente Verbindung bewährter internationaler Standards mit intelligenten Automatisierungs- und Analysemethoden heben wir unsere Beratung auf ein neues Niveau. Dieser strukturierte und technologiegestützte Ansatz erlaubt es uns, Ergebnisse in deutlich kürzerer Zeit und mit herausragender Qualität zu liefern. So erhalten Sie passgenaue, fundierte und zukunftssichere Lösungen, die genau dann greifen, wenn es darauf ankommt – effizient, präzise und messbar erfolgreich.
Bei FRND Cyber ist das jedoch kein Muß. Wir setzen Künstliche Intelligenz ausschließlich transparent und eng mit Ihnen abgestimmt ein. Jede Einbindung von KI in unsere Beratungsprozesse erfolgt erst nach vorheriger Absprache und Zustimmung, sodass Ihre individuellen Anforderungen und Datenschutzvorgaben jederzeit im Mittelpunkt stehen.
Vorgehensweise von FRND Cyber